Czy kody QR są bezpieczne? Co mogą, a czego nie Twojemu telefonowi
Krótka odpowiedź: sam kod jest bezwładny. To wzór, który odczytuje się do kawałka tekstu — zwykle adresu internetowego. Nie potrafi zainstalować oprogramowania, uruchomić kodu ani odczytać czegokolwiek z telefonu, który go zeskanował.
To, co może pójść nie tak, dotyczy wyłącznie celu — i tego, czy kod, który zeskanowałeś, jest tym, który powiesił właściciel.
Czego kod QR fizycznie nie potrafi
- Nie może zawierać wirusa. Nie ma czego uruchomić. Odczytany tekst trafia do systemu operacyjnego, a ten decyduje, co zaproponować — zwykle „otwórz ten link”.
- Nie zainstaluje aplikacji sam z siebie. Może wysłać Cię na stronę sklepu, ale instalacja i tak wymaga Twojego wyraźnego działania oraz kontroli po stronie sklepu.
- Nie odczyta Twoich kontaktów, zdjęć ani wiadomości. Zeskanowanie nie przyznaje żadnych uprawnień.
- Nie wykona płatności. Kod może otworzyć stronę płatności; płatność wciąż wymaga, żebyś zatwierdził ją w aplikacji albo w banku.
- Nie podłączy Cię po cichu do Wi-Fi w sposób, którego nie potwierdzisz — telefon pyta najpierw.
Co naprawdę może pójść nie tak
Trzy rzeczy, w kolejności tego, jak często się zdarzają:
- Celem jest strona phishingowa. Przekonująca kopia banku, firmy kurierskiej albo systemu opłat parkingowych. To jest cała gra, a kod to tylko sposób dostarczenia — niczym się nie różni od linku w SMS-ie poza tym, że nie przeczytasz go przed dotknięciem.
- Kod nie należy do właściciela. Naklejka na prawdziwym kodzie, na parkometrze, karcie dań, plakacie zbiórki. Firma nic o tym nie wie, klient nie ma powodu podejrzewać, a świat fizyczny nie zna odpowiednika ostrzeżenia przeglądarki.
- Cel prosi o coś, o co prosić nie powinien. Dane logowania, numer karty, aplikacja do zainstalowania spoza sklepu. Atakiem jest strona; kod tylko Cię do niej doprowadził.
Jak skanować bezpiecznie, w praktyce
- Przeczytaj adres, zanim dotkniesz. Każdy nowszy telefon pokazuje po zeskanowaniu podgląd adresu i to jest najbardziej użyteczny nawyk ze wszystkich. Patrz na domenę — tę część tuż przed pierwszym pojedynczym ukośnikiem — a nie na resztę.
- Nie ufaj najpierw fizycznemu otoczeniu. Naklejka na wydrukowanym kodzie, kod na latarni, kod przyklejony taśmą do parkometru: to one są warte wątpliwości, bardziej niż cokolwiek w samym wzorze.
- Nigdy nie wpisuj danych płatniczych ani logowania na stronie, do której trafiłeś, skanując kod na ulicy. Wejdź do banku albo do serwisu tak, jak wchodzisz normalnie.
- Bądź sceptyczny wobec pośpiechu. „Twoja przesyłka czeka”, „jutro mandat się podwoi” — presja jest stałą każdego oszustwa, na papierze tak samo jak w mailu.
- Sprawdź, czy certyfikat jest prawdziwy, a nie tylko obecny. Kłódka oznacza, że połączenie jest szyfrowane, a nie że strona jest uczciwa. Strony phishingowe też mają kłódki.
Jeśli to Ty jesteś właścicielem kodów
Ryzyko się przesuwa: stawką jest zaufanie Twoich klientów, a linie obrony są trzy.
- Używaj domeny, którą ludzie rozpoznają. Krótki link na Twojej własnej domenie sprawia, że podrobiona naklejka jest oczywista dla każdego, kto czyta adres. Obca domena skracarki uczy Twoich klientów, że wszystko ujdzie.
- Wydrukuj adres pod kodem. Jedna linijka, a tajemniczy kwadrat zamienia się w twierdzenie, które da się sprawdzić.
- Przyglądaj się własnemu oznakowaniu. Podmiana jest atakiem fizycznym i potrzebuje fizycznej kontroli — kto otwiera rano, może rzucić okiem na kody.
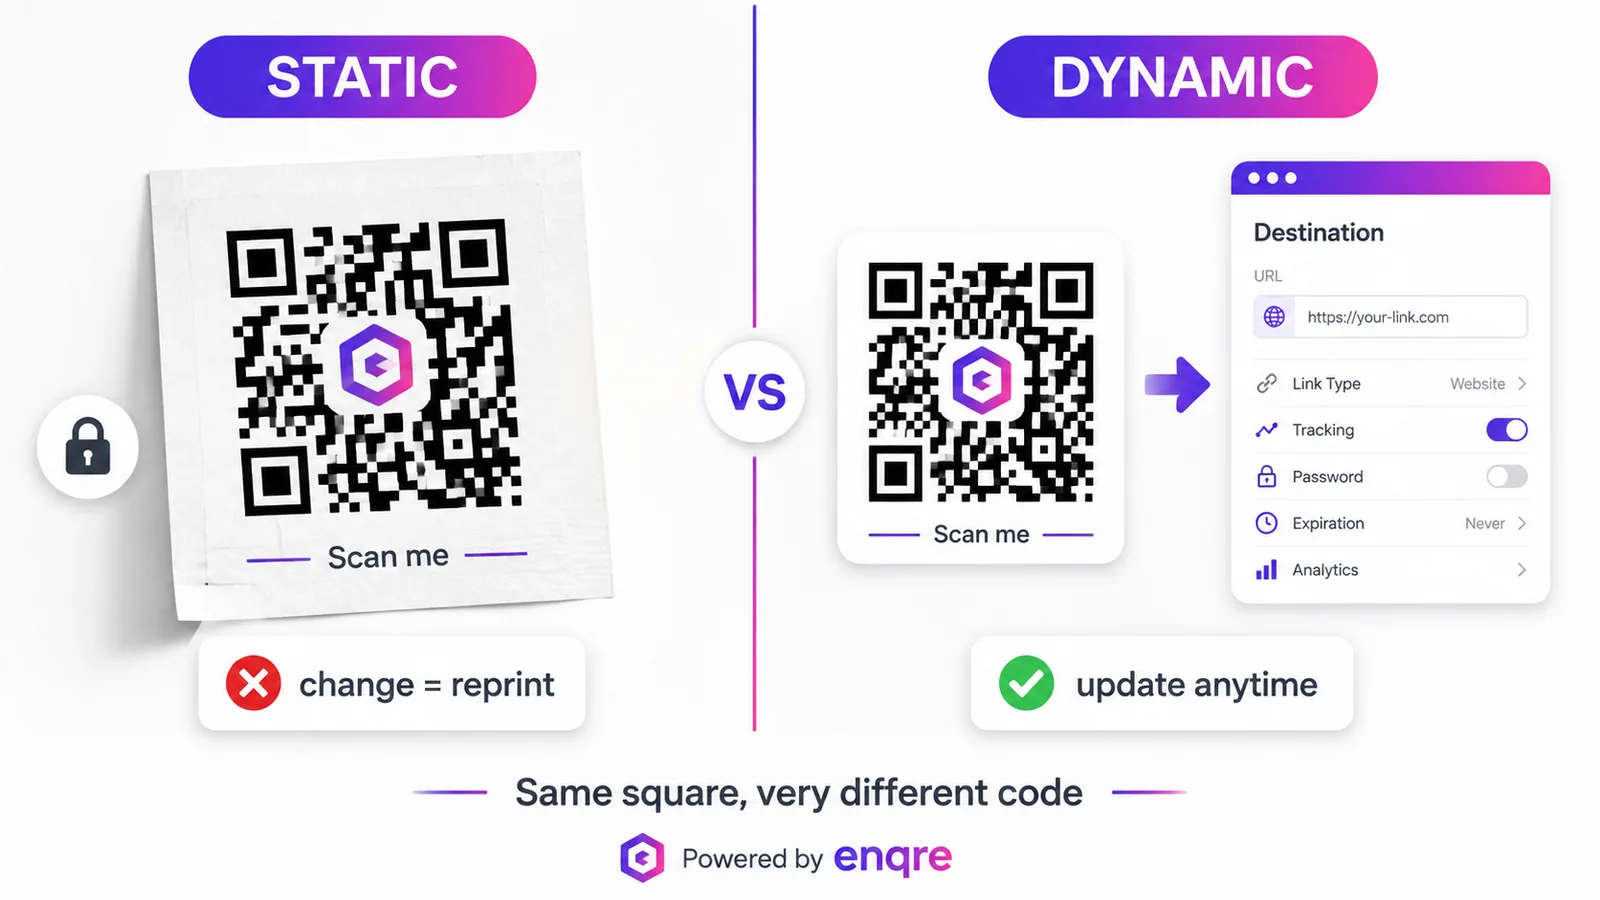
Kod dynamiczny pomaga tu w sposób, który łatwo przeoczyć: jeśli kod zostanie kiedyś nadużyty albo strona kampanii zostanie przejęta, przestawiasz go w kilka sekund, zamiast wysyłać kogoś w teren po wymianę materiałów.
Co zeskanowanie mówi właścicielowi o Tobie
Warto wiedzieć, bo „bezpieczny” znaczy też „co jest zbierane”. W tej usłudze zeskanowanie zapisuje godzinę, który to kod, rodzaj urządzenia, system operacyjny i przeglądarkę w takiej postaci, w jakiej podaje je żądanie, stronę odsyłającą, jeśli przeglądarka ją przekaże, oraz solony skrót adresu IP, po którym liczymy unikalnych odwiedzających.
Nie zapisujemy: Twojej tożsamości, numeru telefonu, kontaktów — ani żadnej lokalizacji. Wiele serwisów wyprowadza kraj z adresu IP; ten go nie zbiera. U innych dostawców bywa inaczej i dokładnie dlatego warto zadać to pytanie temu, czyj kod właśnie skanujesz.
Szybkie odpowiedzi
- Czy kod QR może zawirusować mi telefon? Nie. Odczytuje się do tekstu; nie ma czego wykonać.
- Czy samo zeskanowanie może ukraść moje dane? Nie. Zeskanowanie nie przyznaje żadnych uprawnień. Strona, którą potem odwiedzisz, może próbować nakłonić Cię do wpisania czegoś.
- Czy bezpiecznie jest zeskanować przypadkowy kod na ulicy? Zeskanować — tak. Pytaniem jest zaufanie temu, dokąd prowadzi — najpierw przeczytaj adres.
- Jak rozpoznać podmieniony kod? Szukaj naklejki na naklejce i przeczytaj domenę po zeskanowaniu.
- Czy kody w restauracjach są bezpieczne? Zwykle tak, ale obowiązuje to samo sprawdzenie: domena powinna wyglądać jak domena restauracji, a nie jak przypadkowa skracarka.
- Czy właściciel wie, kim jestem? Nie. Tutaj zapis nie ma ani tożsamości, ani lokalizacji — tylko godzinę, urządzenie, przeglądarkę i skrót adresu IP.
Zespół Enqre·Opublikowano 30.07.2026·Zaktualizowano 17.09.2026